Schwachstellen-Management, das jeder versteht
Scan-Ergebnisse, die sich selbst erklären.
Dieselben Scan-Daten in zwei Sprachen: eine priorisierte To-do-Liste für Ihre IT, und Klartext mit Ampel für die Geschäftsführung.
Klicken Sie oben rechts: dieselben Daten, zwei Ansichten.
Eine Plattform, zwei Sprachen
Jeder sieht dasselbe Risiko, in seiner Sprache.
Nicht zwei Berichte: SimpleSec zeigt dieselben Findings zweimal, als To-do-Liste für die IT und als Klartext für die Geschäftsführung.
IT-Ansicht
Priorisierte Fixes statt 2.000 Findings.
Erreichbarkeit, Asset-Wichtigkeit und Exploit-Lage bestimmen die Reihenfolge. Jeder Fund kommt mit Schritt-für-Schritt-Anleitung und Aufwandsschätzung. Keine Recherche nötig.
3 kritisch · diese Woche
GF-Ansicht
Klartext und Ampel statt CVE-Nummern.
„Erpressung durch Verschlüsselung Ihrer Daten ist derzeit möglich. Drei Maßnahmen unterbrechen die Kette. Aufwand: etwa zwei Stunden.“ Jeden Monat, eine Seite. Seit Dezember 2025 muss die Geschäftsführung solche Maßnahmen selbst billigen und überwachen (§ 38 BSIG). Der Monatsbericht ist dafür geschrieben.
Wird monatlich besser
So funktioniert es
Drei Schritte. Kein Analyst nötig.
Scannen
Extern und intern, kontinuierlich. Appliance oder Cloud. Setup in einer Woche.
Priorisieren
Aus 2.000 Findings werden 3, die diese Woche zählen, nach Erreichbarkeit, Asset-Wichtigkeit und Exploit-Lage.
Verstehen
Anleitung mit Aufwand für die IT. Monatlicher Klartext-Report mit Ampel für die Geschäftsführung.
Wer dahinter steht
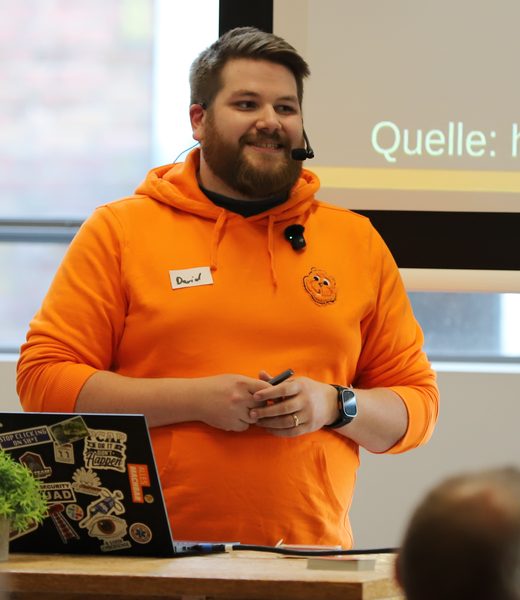
Warum ich SimpleSec baue.
SimpleSec kommt nicht aus dem Marketing, sondern aus meinem Berufsalltag. Ich prüfe seit Jahren als Security Engineer Unternehmensnetze mit den Methoden der Angreifer. Dabei sehen wir, welche drei von 2.000 Findings wirklich zählen und wie man sie erklärt, damit gehandelt wird. Deshalb bauen wir SimpleSec.
David Fischer
Häufige Fragen
Was Sie vorher wissen wollen.
Wie lange dauert das Setup wirklich?
Eine Woche. Ihre IT stellt die Appliance in Ihr Netz und gibt die Scan-Bereiche frei. Danach liefert SimpleSec den ersten priorisierten Bericht.
Was macht die Appliance in unserem Netz?
Sie scannt die Systeme, die Sie freigeben, und bewertet die Funde. Sie ändert nichts an Ihren Systemen. Die Ergebnisse sehen Sie im Cockpit.
Brauchen wir einen eigenen Analysten?
Nein. Ihre IT oder Ihr IT-Dienstleister arbeitet die Funde ab. Jeder Fund kommt mit Anleitung und Aufwandsschätzung.
Wir haben schon einen IT-Dienstleister.
Gut. Er behebt die Funde. SimpleSec zeigt Ihnen, was offen ist und was das bedeutet. Beide sehen denselben Stand.
Hilft der Bericht bei der Cyberversicherung?
Der Bericht dokumentiert, welcher Fund wann behoben war. Diese Nachweise fragt Ihr Versicherer im Schadensfall ab.
Gilt NIS2 für uns?
Das Umsetzungsgesetz gilt seit Dezember 2025. Betroffen sind Unternehmen ab 50 Mitarbeitern oder 10 Millionen Euro Umsatz in 18 Sektoren. Ob Ihr Unternehmen dazu zählt, zeigt die Betroffenheitsprüfung des BSI.
Was kostet SimpleSec?
Ein Preis je Größenband Ihres Unternehmens. Er enthält die Appliance, den externen Scan und beide Berichte. Die Zahl für Ihr Band nennen wir im ersten Gespräch.
Für MSSPs und Systemhäuser
Bieten Sie SimpleSec als Managed Service an.
Ein Cockpit über alle Ihre Kunden. Jeder Kunde sieht nur sich.
Reden wir über Ihre Systeme.
Setup in einer Woche. Danach entscheiden Sie.
Demo anfragen